
StartAllBack 装上后 Windows 11 任务栏频繁重启:32 位程序的冲突机制与排查顺序
-

先装 StartAllBack(最新版),再运行挂在任务栏上的 32 位程序,任务栏就会不定时重启。排查的目标是让 StartAllBack 正常用下去——把那个 32 位程序换成 64 位版本。
🧩 先看前提:StartAllBack 改了什么
StartAllBack 改的不是皮肤,是任务栏实现本身。官方从 3.8(2024-07-31)起的更新说明第一句就是「Fully reimplemented taskbar」,它接手了任务栏实现、任务按钮、位置与布局、系统托盘、自动隐藏、右键菜单与跳转列表、拖放与组合行为——从 Explorer 到任务栏呈现,中间多了一层由它自己实现的任务栏。
故障路径因此变成:explorer.exe / Shell → StartAllBack 扩展 → 它自己实现的任务栏 → 第三方程序与 Shell 交互。这条路径在纯净 Windows 11 上不存在。改动面越宽,和 32 位程序行为叠加后出现兼容性问题的机会越多:同一个程序在原版系统上或许只是接入不成,装上 StartAllBack 之后就可能撞在它实现的那层任务栏上。
它还得跟着系统走:3.9.26(2026-09-21)才正式支持 26H2,3.9.27(2026-09-24)又修了 26H2 的暗色模式问题;当前官网版本 3.9.27。
🧭 结论先说
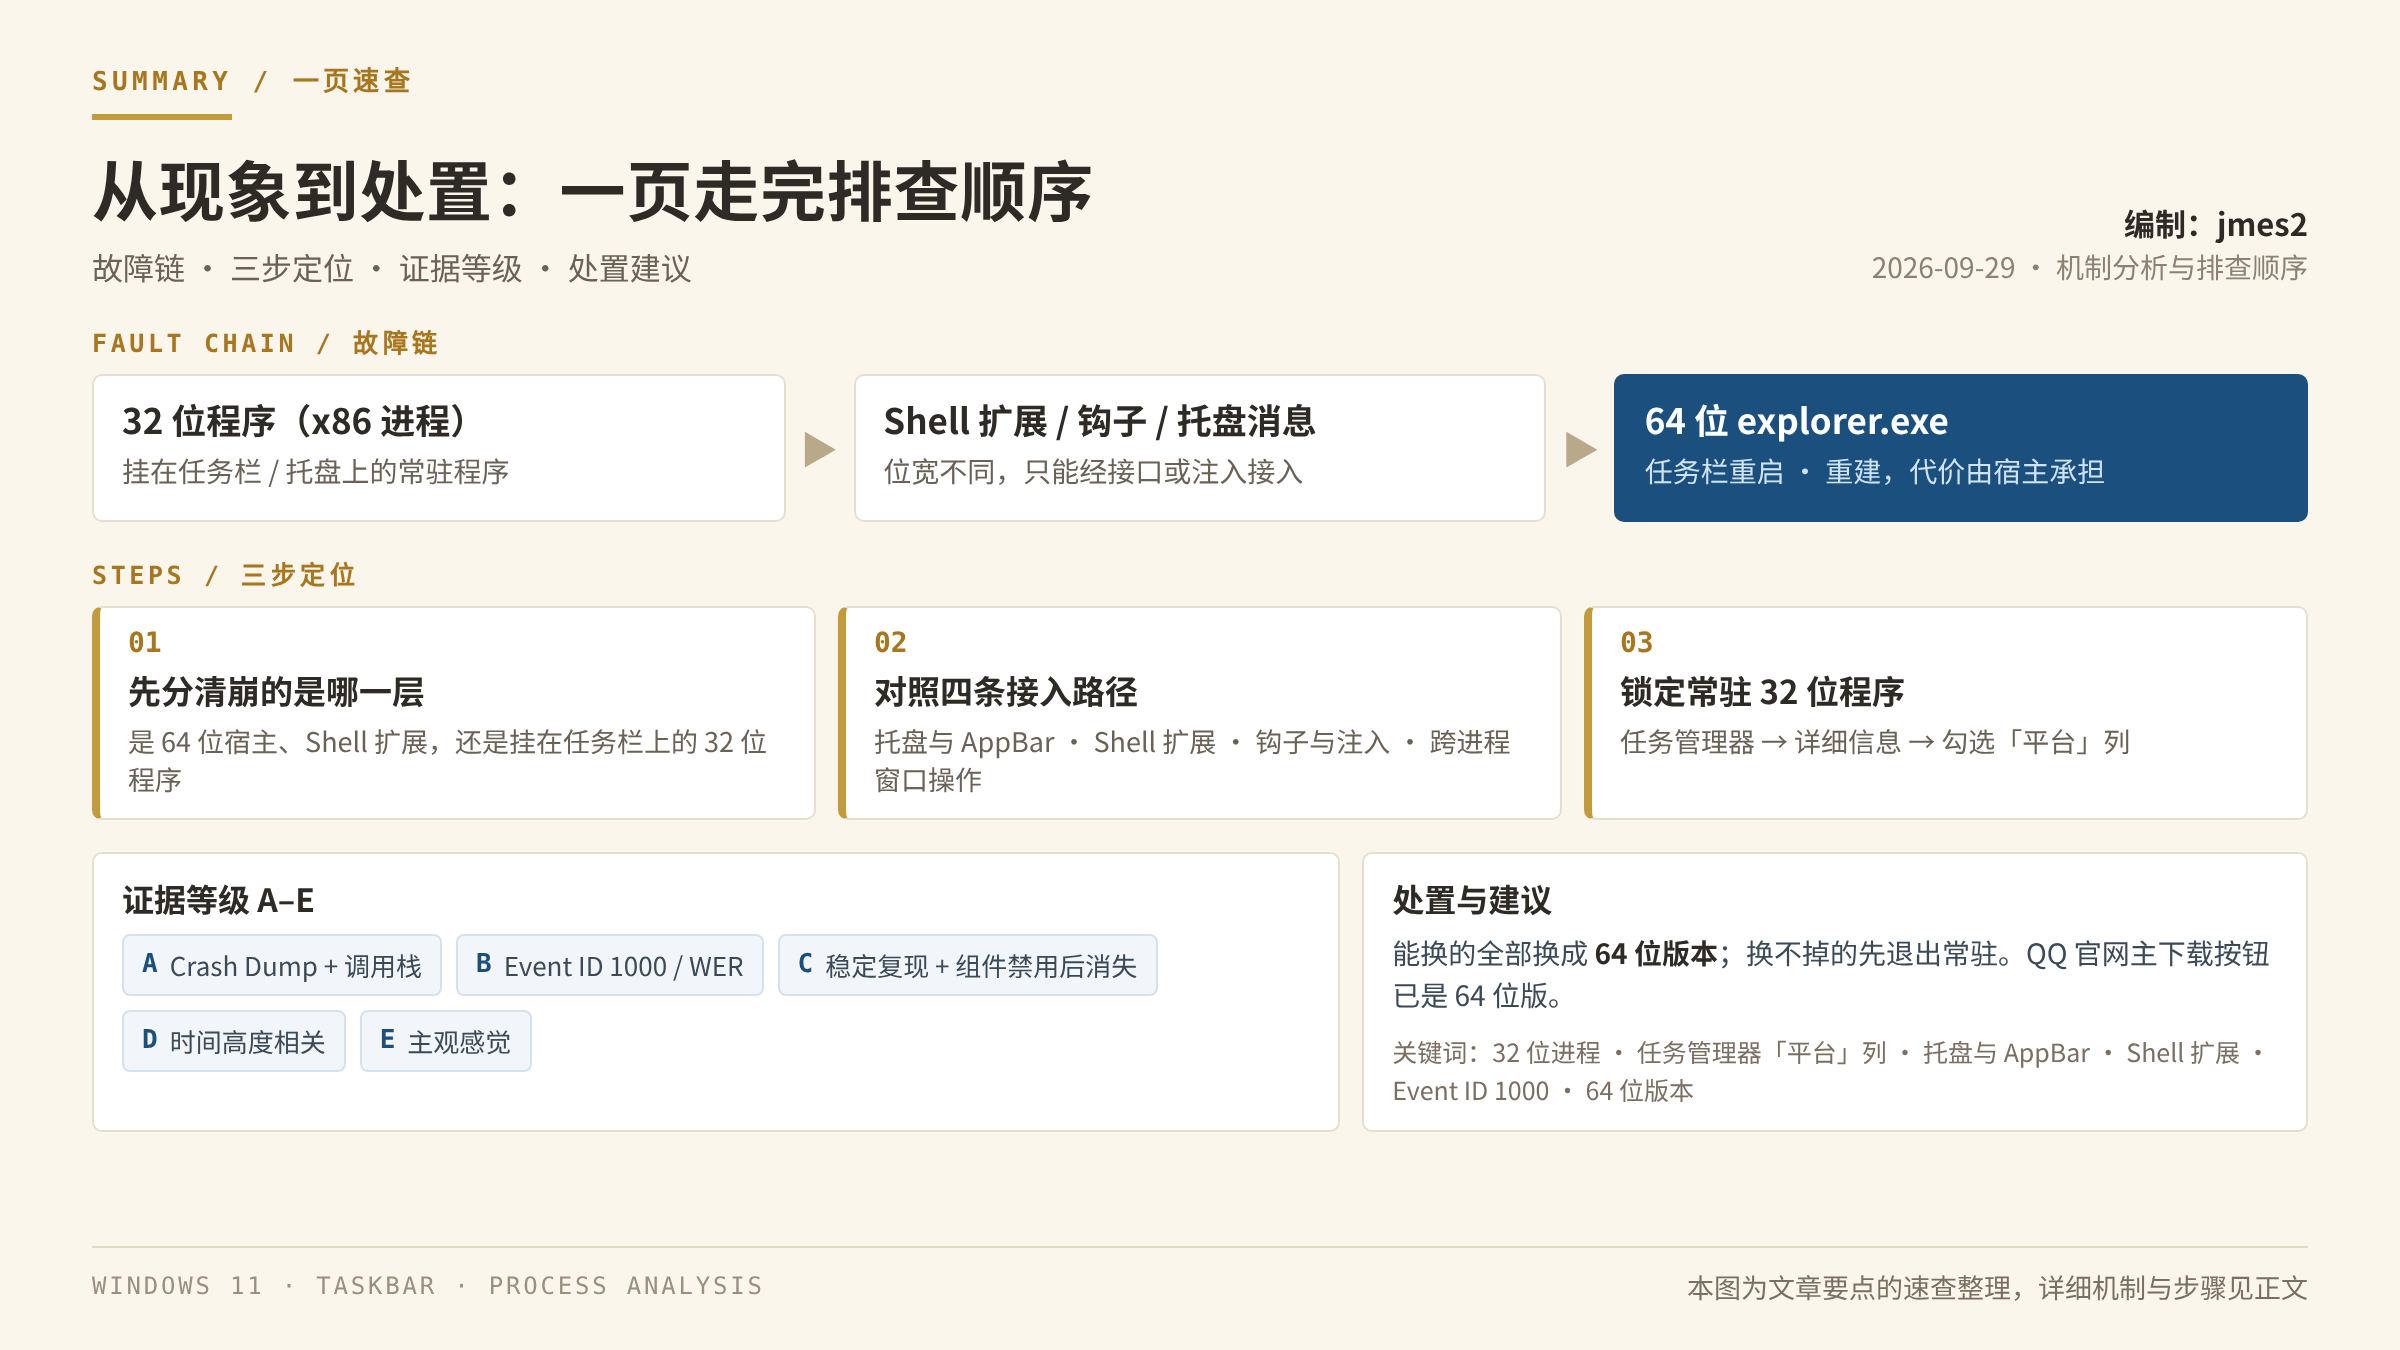
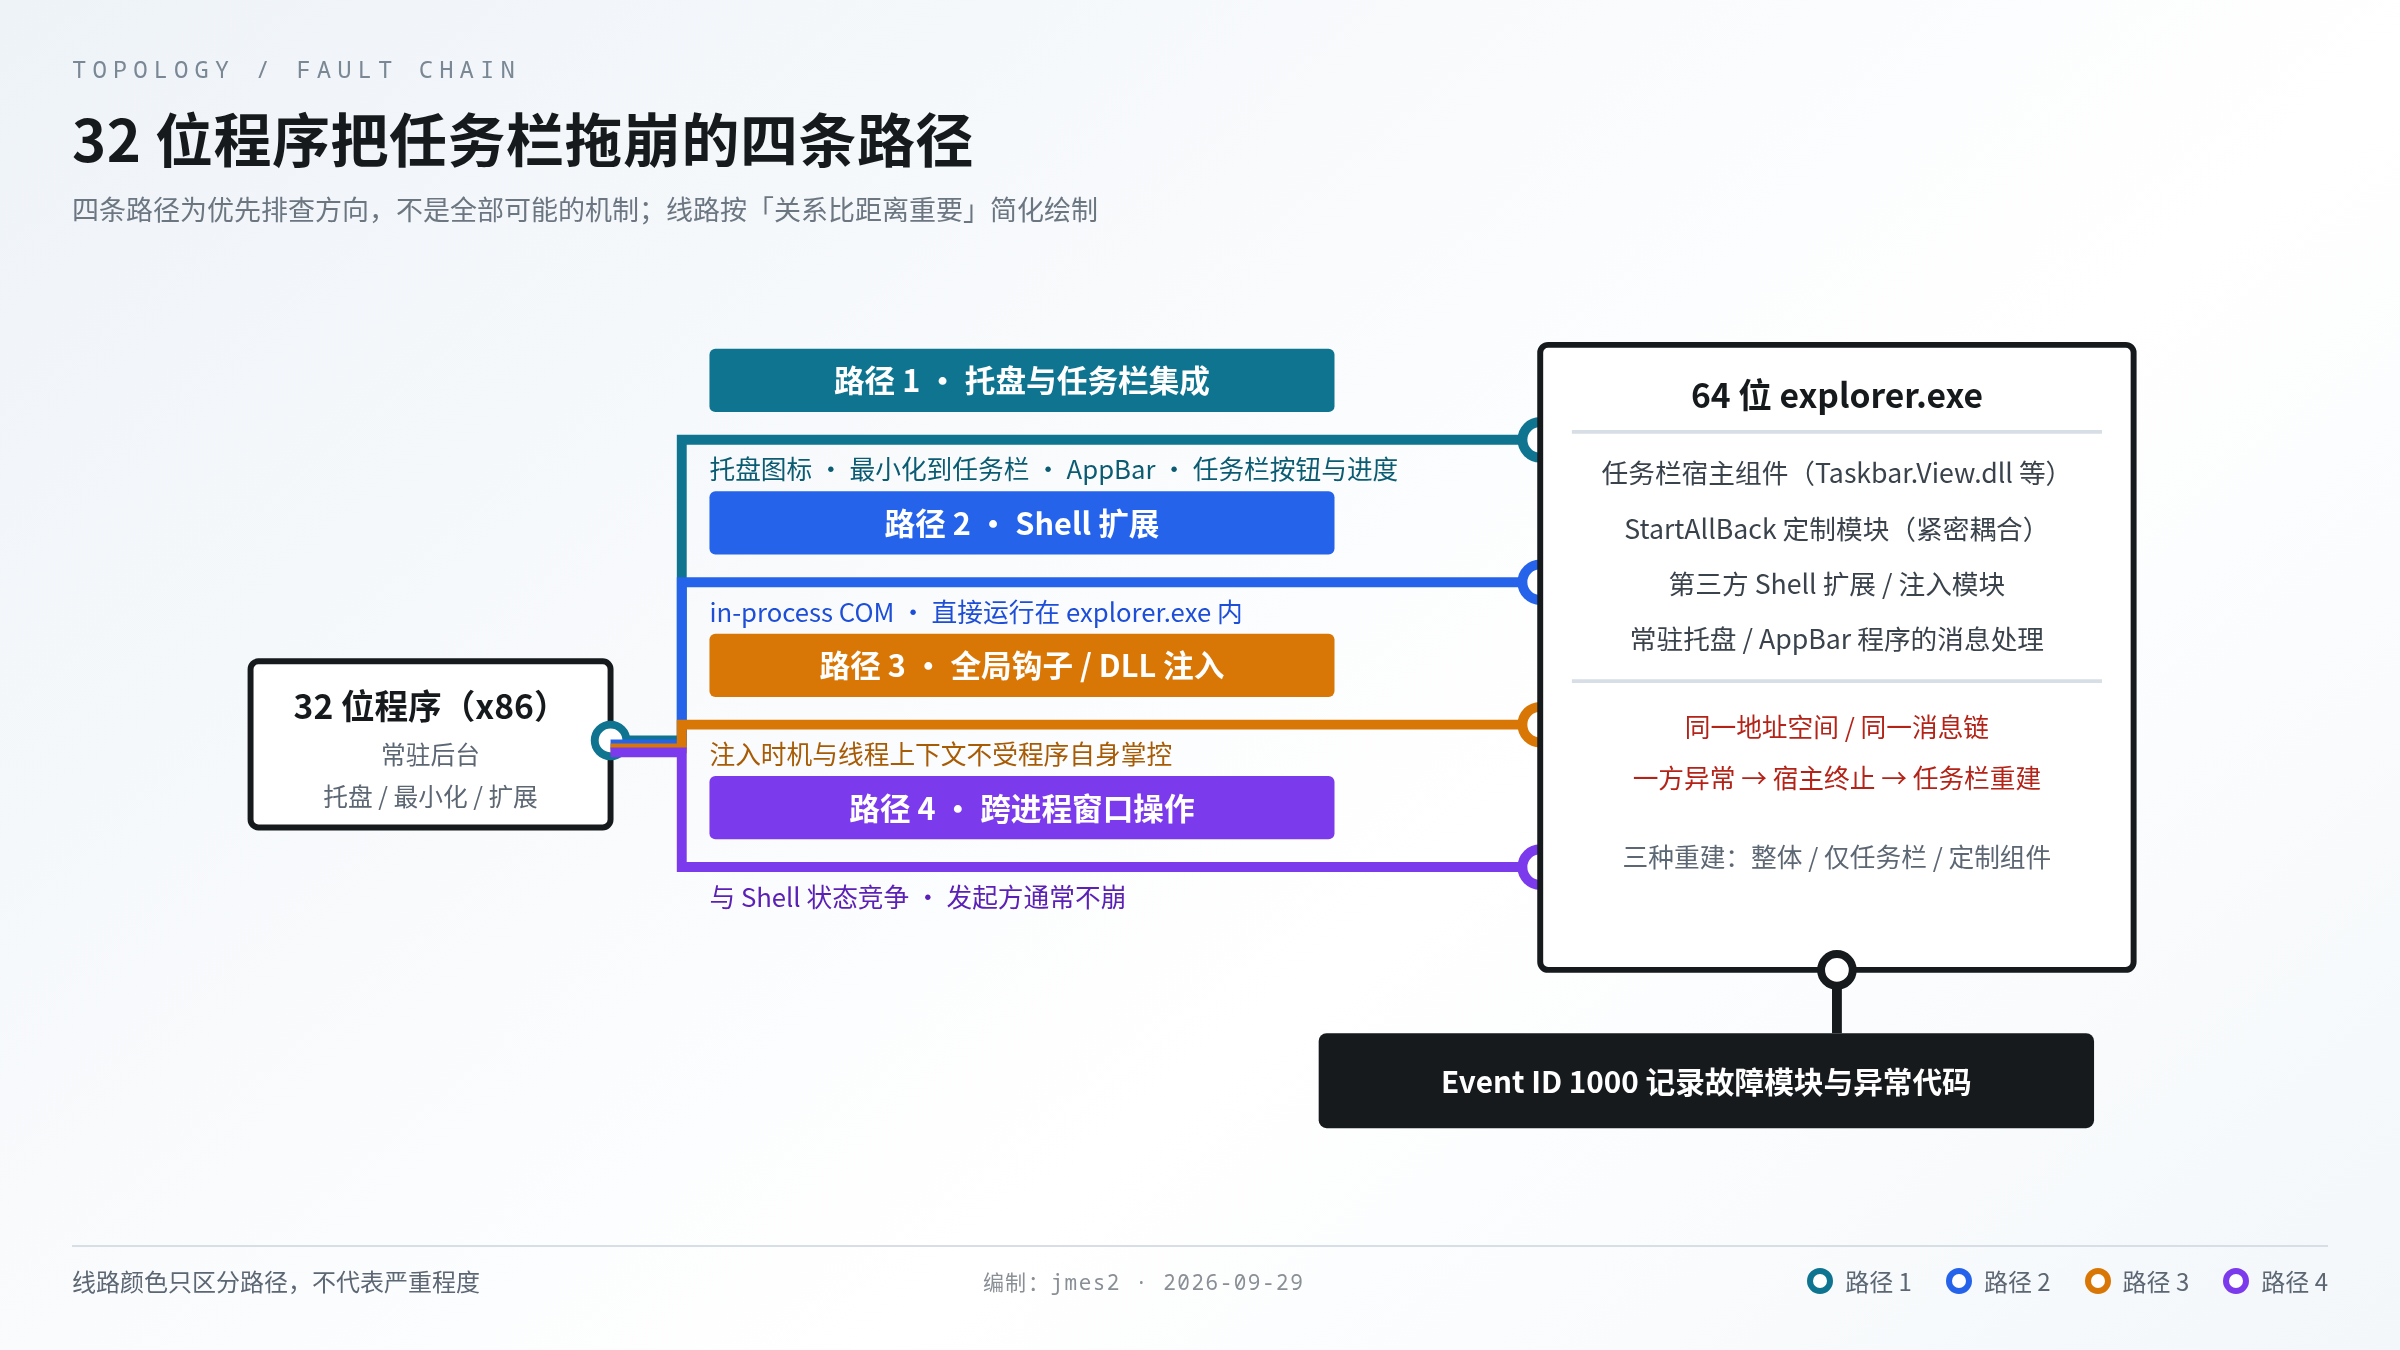
在装好 StartAllBack 的机器上,一旦运行带托盘图标、会最小化到任务栏的 32 位程序,任务栏就开始不定时崩,触发源就是这个程序。它把自己的功能挂在任务栏的生命周期上——托盘图标、最小化到托盘、AppBar 注册、Shell 扩展、全局钩子、跨进程窗口操作,其中任何一环出错,异常终止的都是 explorer.exe,用户看到的就是任务栏重启。
64 位 explorer 不能加载 32 位 DLL,这类程序只能走间接路径。这些路径恰好是任务栏故障最集中的地方。
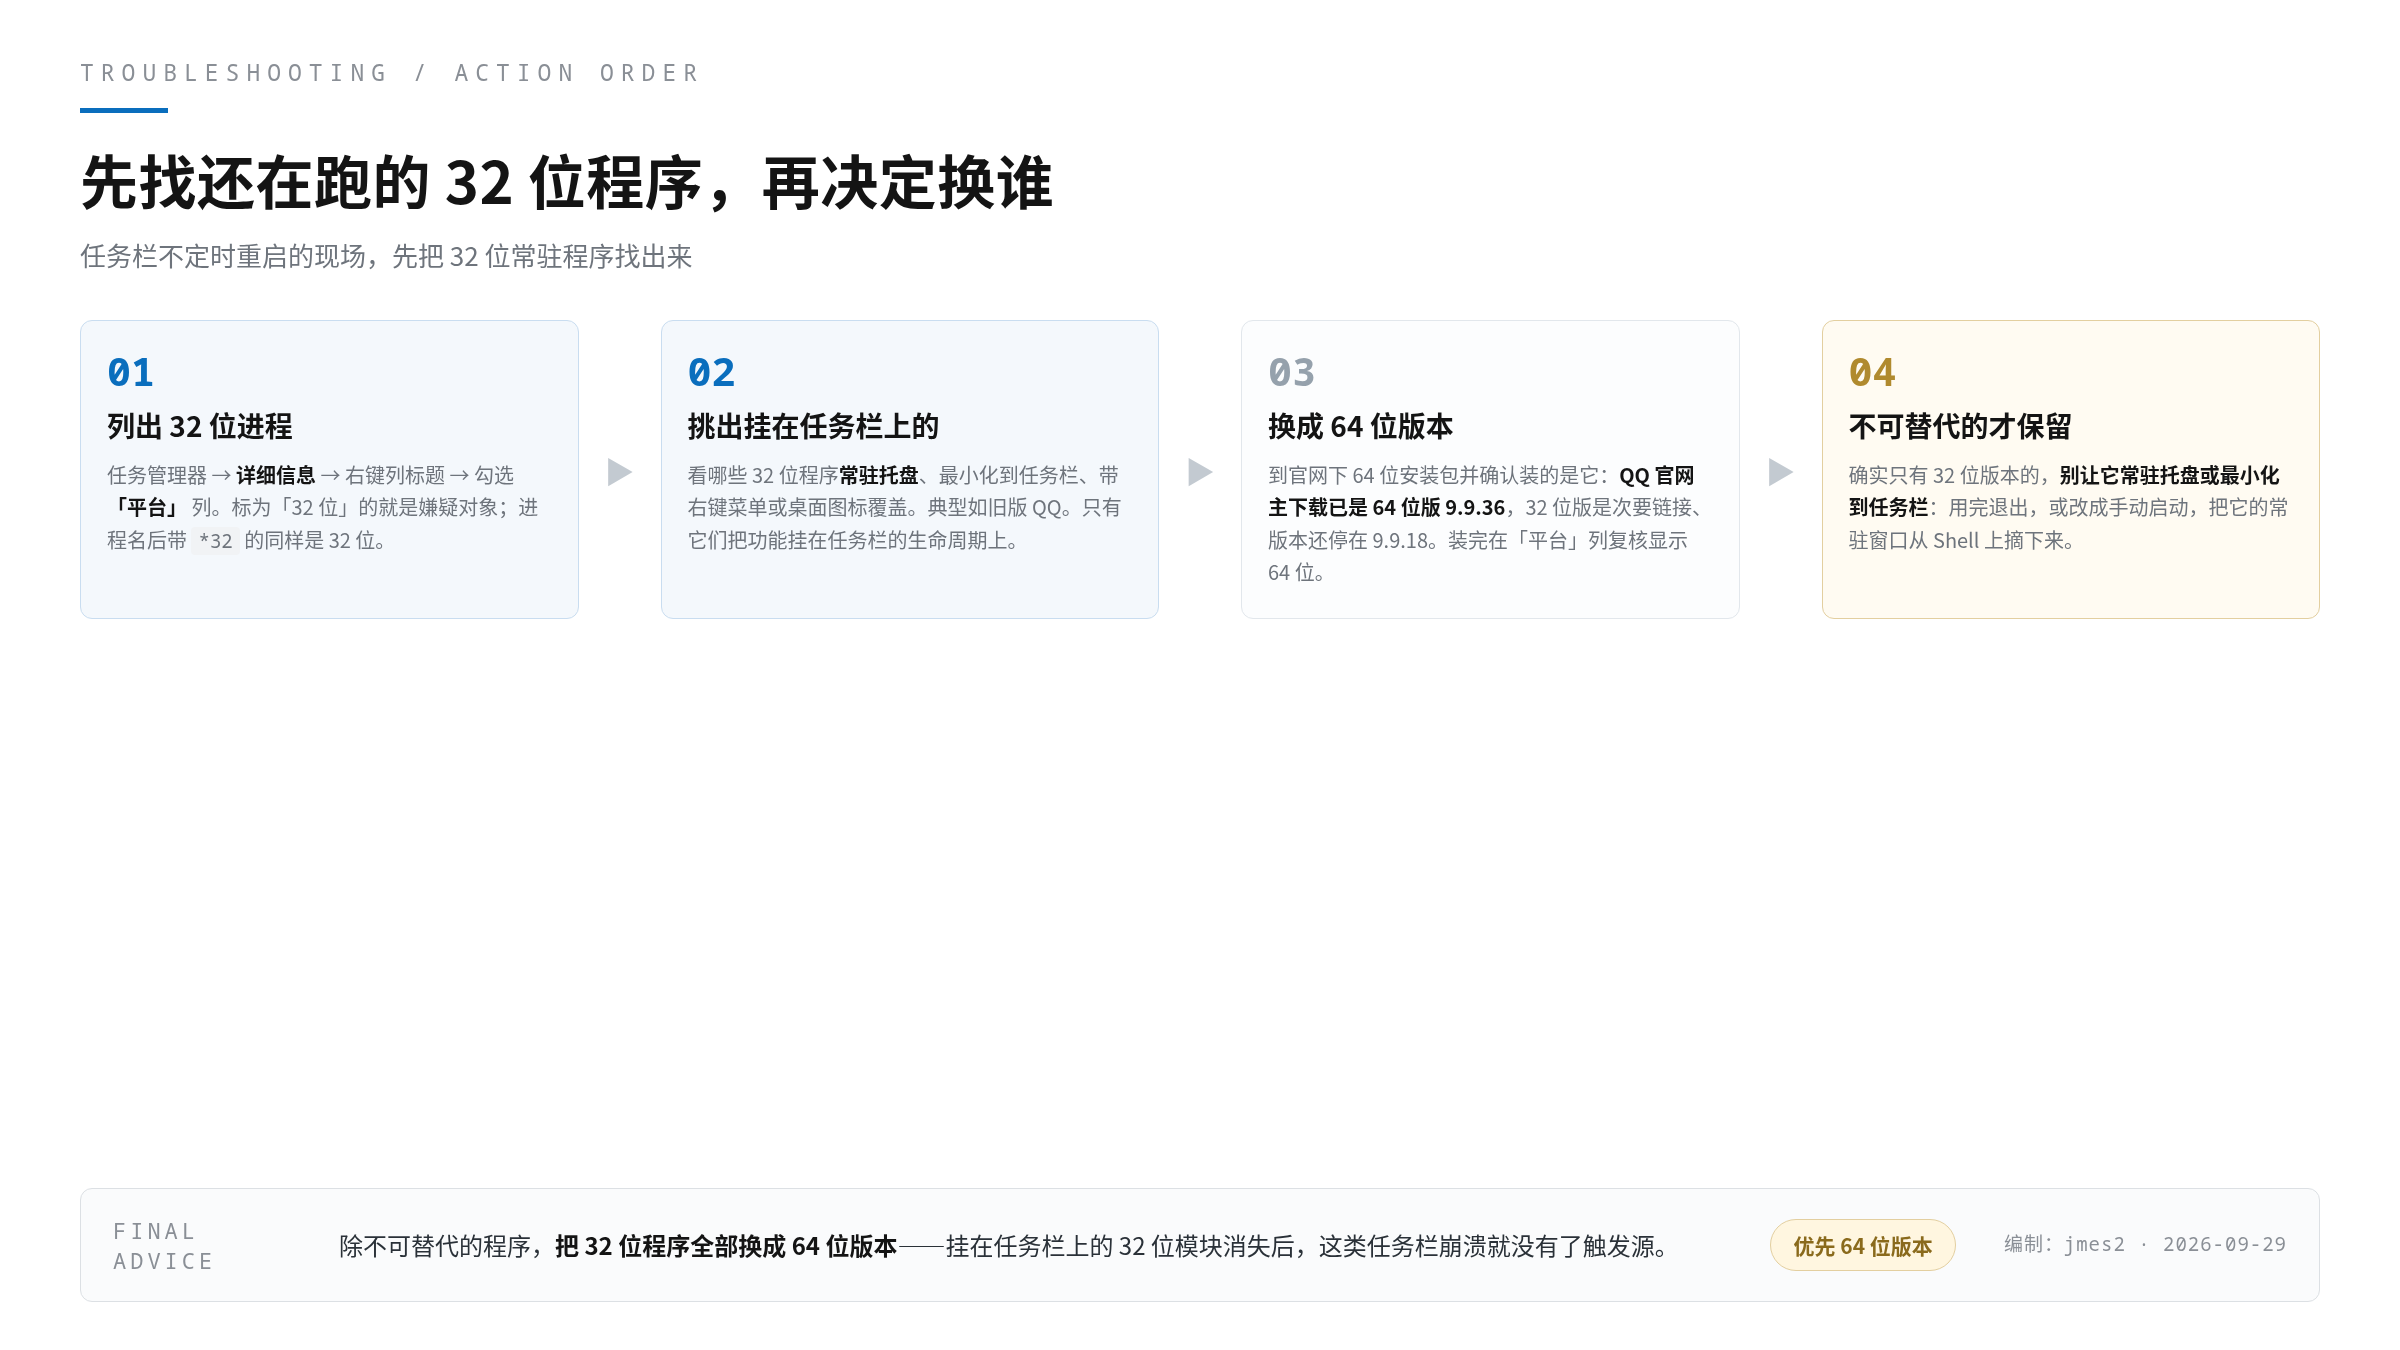
 第一步:先找本机还在跑的 32 位程序
遇到任务栏不定时重启,先把还在运行的 32 位程序找出来。这类故障的现场特征:程序本身一切正常、功能都能用,任务栏却时不时崩一次。这种情形最隐蔽,靠感觉对不上号。
怎么找:任务管理器 → 详细信息 → 右键列标题 → 勾选「平台」列。这一列直接标出每个进程是 32 位还是 64 位。老习惯里进程名后带
*32的也是 32 位进程。接着筛选:哪些 32 位程序是常驻的。重点看这几类:
- 有托盘图标、关掉窗口还在后台运行
- 会最小化到任务栏 / 系统托盘
- 装了右键菜单、图标覆盖、缩略图这类 Shell 扩展
- 带桌面挂件、任务栏小工具
只有这些常驻程序把功能挂在任务栏的生命周期上,才有能力把任务栏拖崩;用完就退的 32 位程序不在此列。
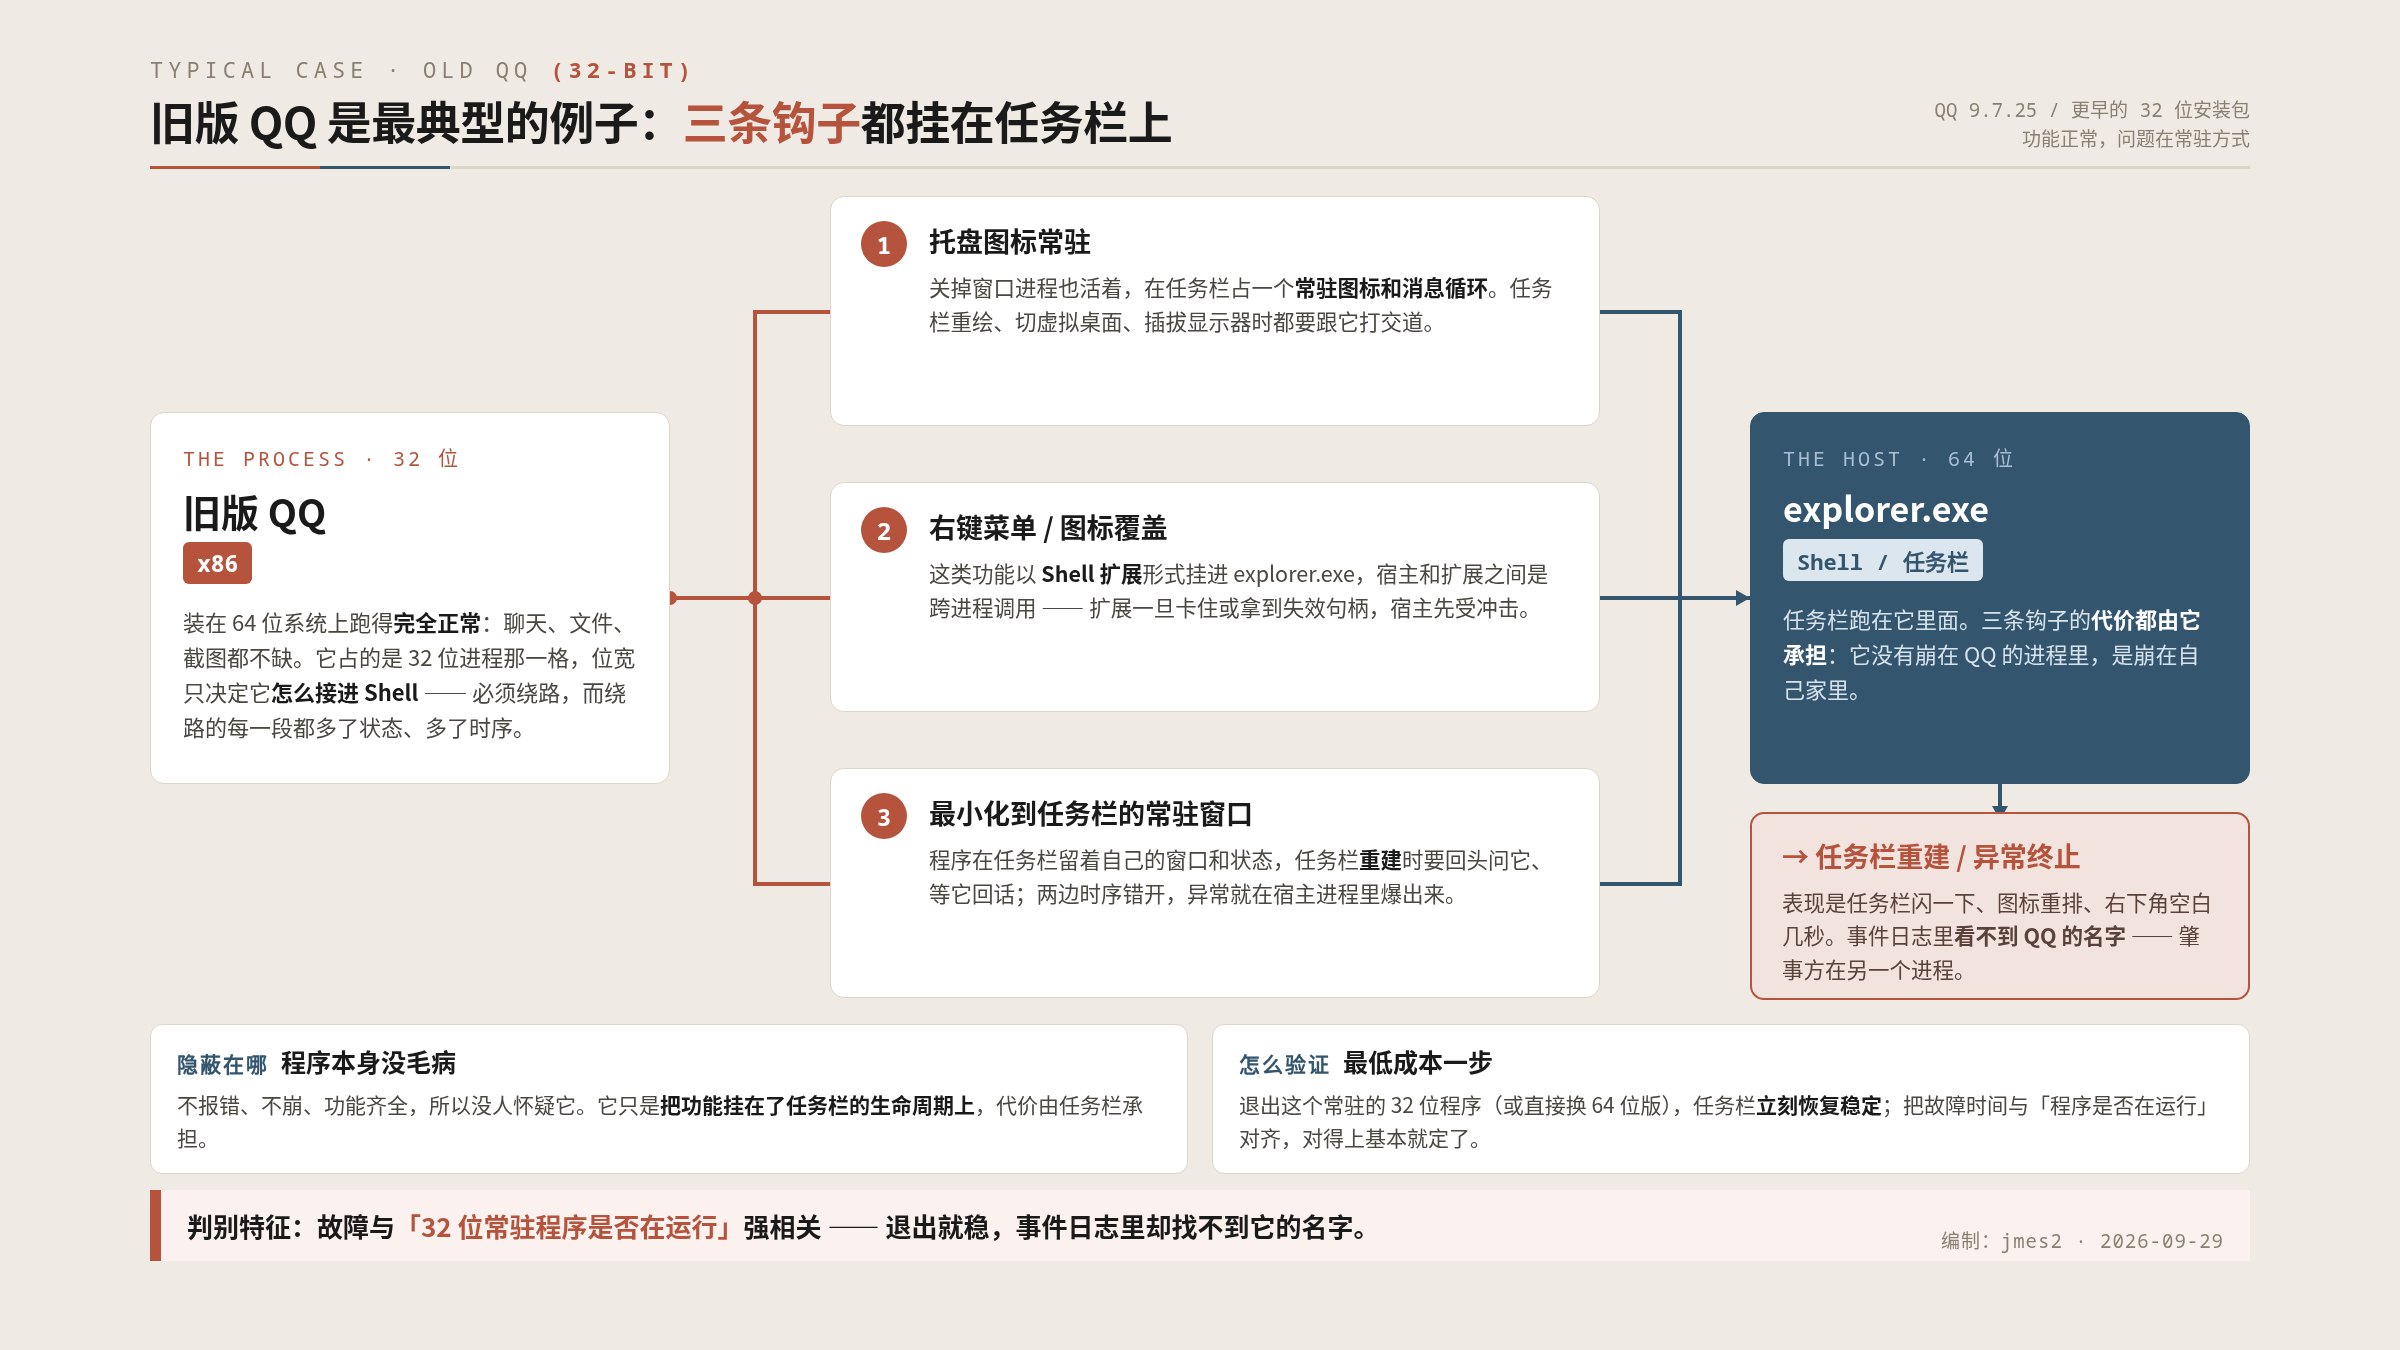
典型例子:旧版 QQ。老版本 QQ 是 32 位程序,装上去一切正常,但它常驻托盘、右键菜单与图标覆盖都挂在 Shell 上,任务栏就会不定时崩。这类“装上去没毛病”的机器,先查旧版 QQ 这类常驻 32 位程序。
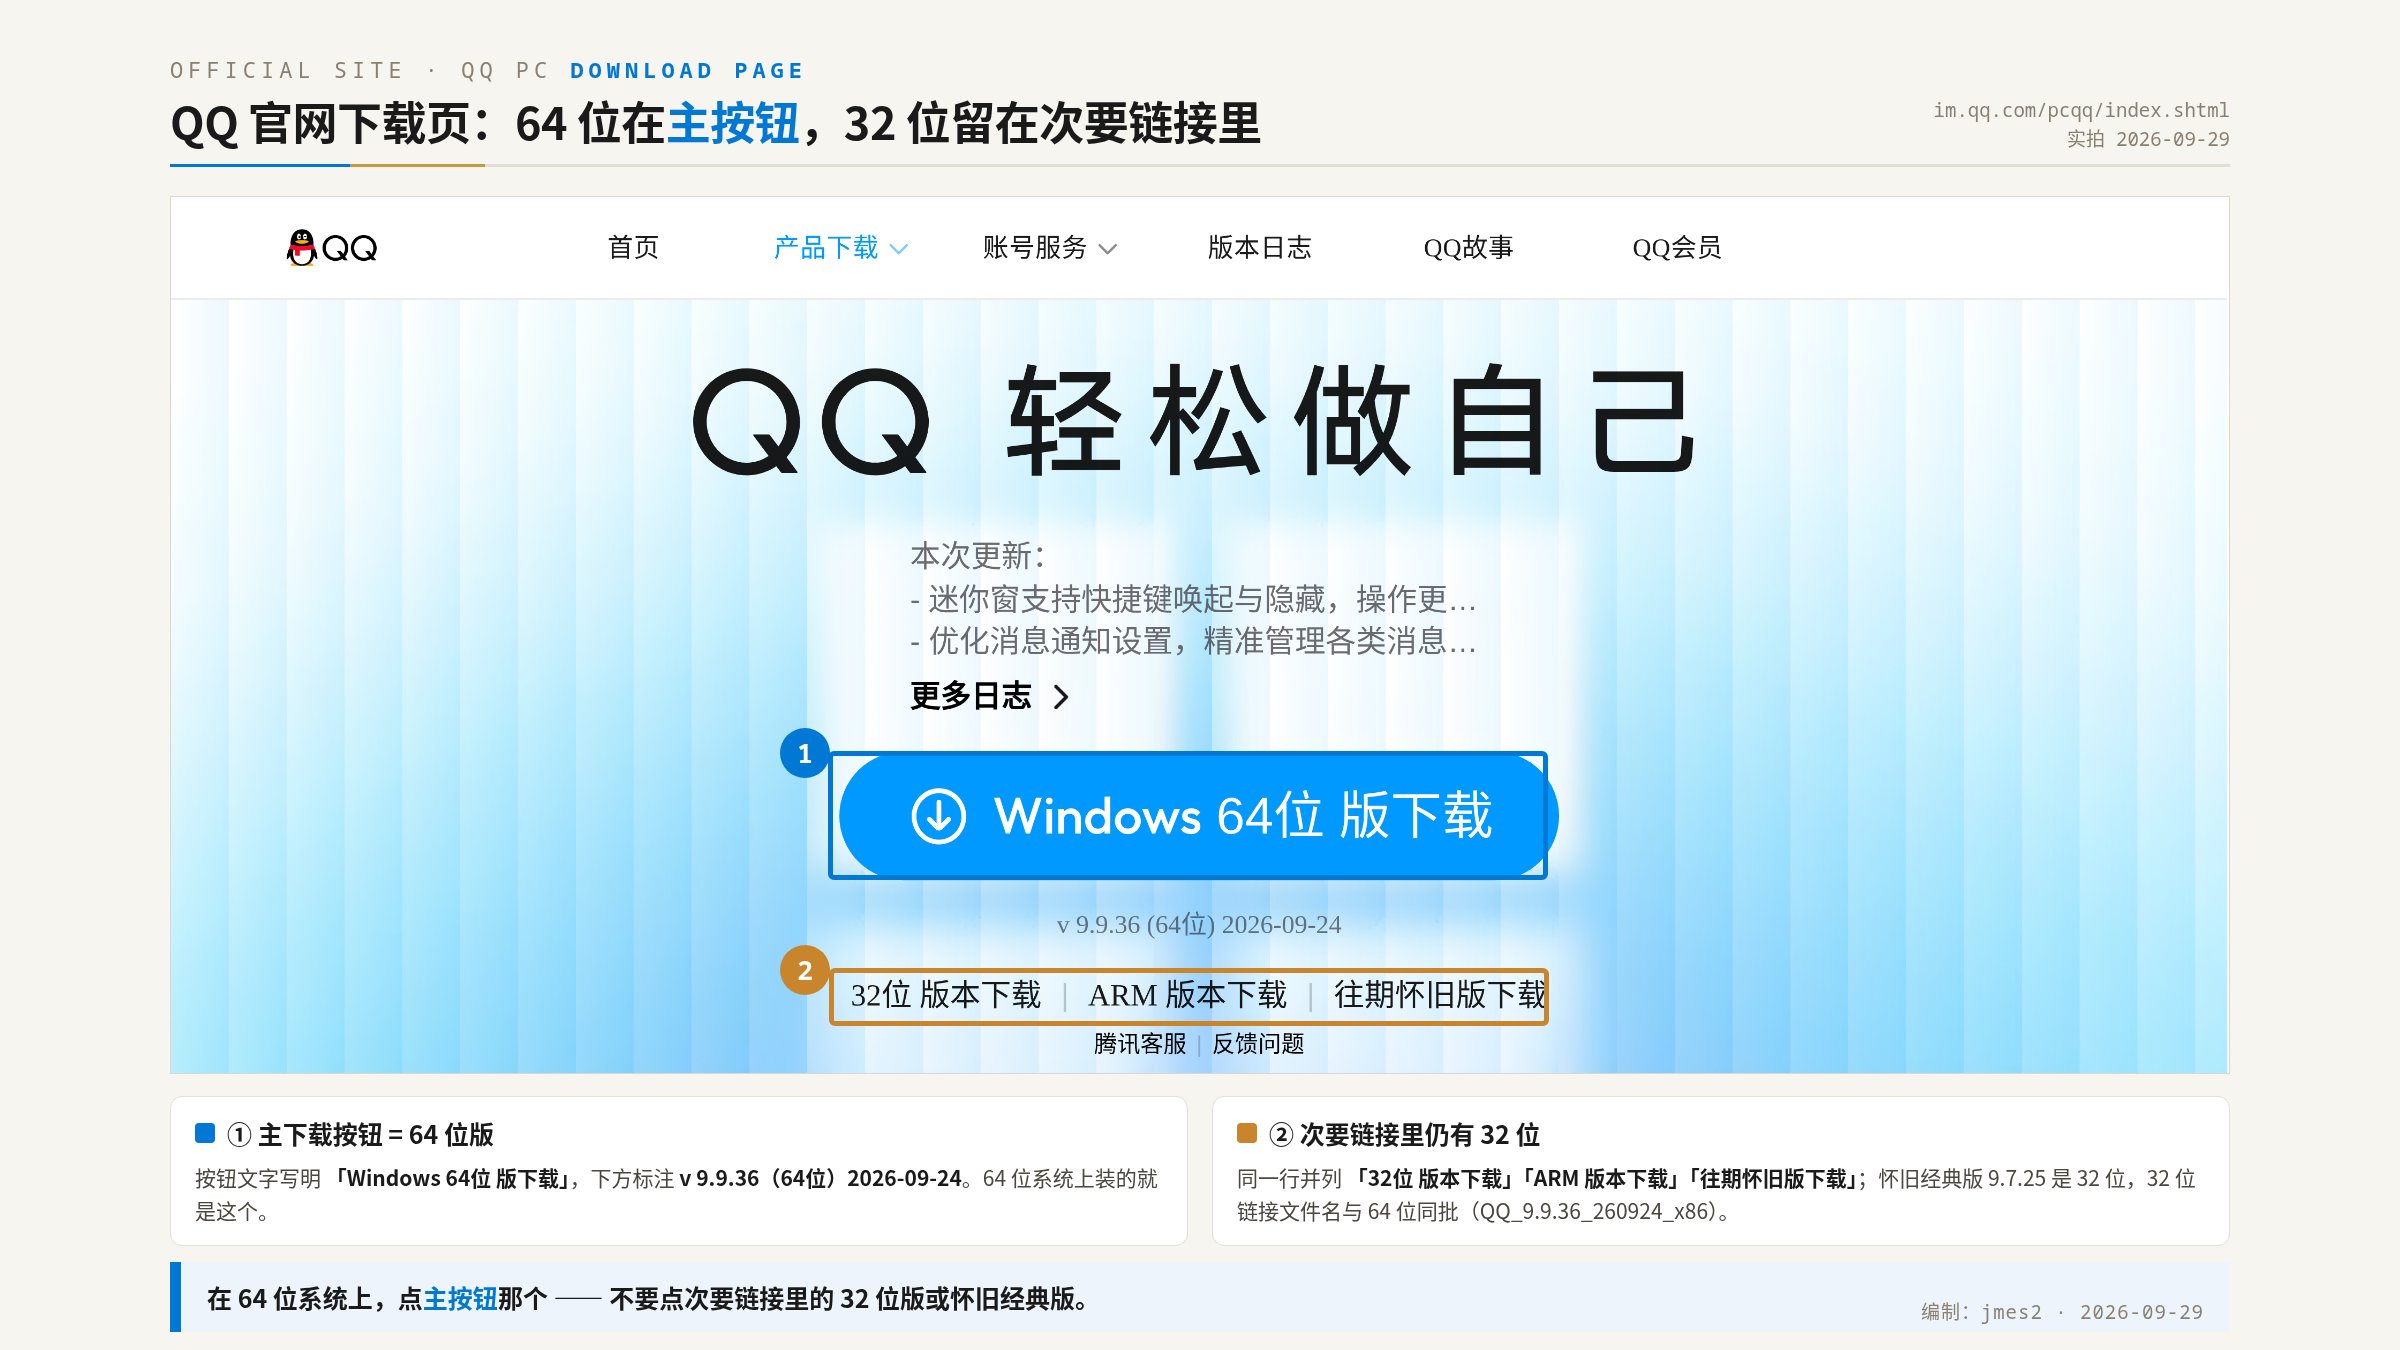
QQ 的版本现状(2026-09-29 实拍核对):QQ 官网 PC 下载页的主按钮写明「Windows 64位 版下载」,标注版本 v 9.9.36(64 位)2026-09-24;同一行次要链接里仍并列提供「32位 版本下载」「ARM 版本下载」「往期怀旧版下载」,其中怀旧经典版 9.7.25 是 32 位。正确做法:在 64 位系统上装主按钮那个 64 位版,不要点次要链接里的 32 位版或怀旧经典版。
🪟 先确认“任务栏重启”重启了什么
“任务栏重启”在用户眼里是同一个现象,对应三种不同机制:
- 整体重建 — 桌面图标、任务栏、开始菜单一起消失 1–3 秒后回来,实际是 explorer.exe 进程终止后重启
- 只有任务栏重建 — 任务栏自身闪烁重绘,桌面图标不动,属于任务栏 UI 宿主组件在 explorer 内重建窗口
- 第三方定制组件重建 — 自定义样式短暂丢失,恢复后回到定制外观
三种容易混在一起,是因为任务栏定制工具与 explorer.exe 在同一进程里改任务栏、开始菜单的绘制与交互:explorer 被第三方模块搞崩,它跟着重建;它自己的模块出错,崩的也是 explorer。先装 StartAllBack、后运行 32 位常驻程序的机器,才会出现这种频繁重启。
定制工具通常是同一场崩溃里的冲突一方或受害者,第一嫌疑应该给那个常驻托盘的 32 位程序。
🧩 四条接入路径
下面四条是实际故障中最常见的接入方式,按排查优先级排列。除此之外,COM LocalServer、IPC / RPC、UI Automation、辅助服务、第三方注入框架等也可能成为入口。
路径 1:托盘图标、最小化到任务栏与 AppBar
这是“最小化到任务栏以后任务栏开始不定时崩”最典型的一类。程序通过 Shell 的通知接口注册托盘图标,用 AppBar 把自己的窗口注册成任务栏侧的停靠栏,用任务栏按钮与进度接口改自己的任务栏按钮,或者把主窗口最小化进托盘长期驻留。
这些接口要么是跨进程消息,要么依赖 Shell 维护的一份窗口注册状态。程序在任务栏上留下一个常驻窗口和消息处理循环,任务栏每次重绘、重建、切换虚拟桌面、插拔显示器,都会走到它的消息处理。它的消息处理阻塞、抛异常、销毁了窗口却没注销注册,或者注册与注销的时机和 Shell 的重建撞在一起,explorer 侧就会卡住或异常终止。
判断起来有特征:现象与“程序是否在运行”强相关,退出该程序后任务栏稳定;事件日志里往往看不到它的名字,因为异常爆发点在 Shell 侧。
路径 2:Shell 扩展
右键菜单、图标覆盖、缩略图、属性页这类 Shell 扩展是 COM 组件,运行在 explorer.exe 进程内部。
32 位进程不能向 64 位 explorer 注册 in-process 扩展。所以只提供 32 位版本的软件想挂右键菜单,通常只有三条路:改成 out-of-process 的独立辅助进程;走 32 位 shell 宿主(旧做法,新系统已基本不适用);用全局钩子、注入的方式强行进入,这条风险最高。
扩展在 explorer 进程内抛出未捕获异常、访问越界或空指针解引用,会直接终止宿主进程。用户看到的就是桌面与任务栏一起黑掉再回来。故障模块名会记录在事件日志里。
路径 3:全局钩子与 DLL 注入
为拿系统级输入(热键、鼠标、窗口消息),部分程序会安装全局钩子或把 DLL 注入其他进程。注入模块的运行时机、线程上下文、消息循环都不受它自己掌控,一旦在 explorer 的消息循环里阻塞或崩溃,连锁反应就是整个 shell。
典型症状是间歇性,只在特定交互(在任务栏上右键、悬停、拖拽)时触发,因为只有那些消息会进入注入模块的代码。
路径 4:跨进程窗口操作与 Shell 状态竞争
这类程序用 FindWindow、SetWindowPos、SetParent、SendMessage、PostMessage 之类的接口去查找或操作任务栏窗口,常见于“任务栏透明”“置顶”“改高度”这类小工具。
单独一次针对无效 HWND 的调用通常只返回失败,并不足以直接让 explorer.exe 崩溃。真正会出事的是跨进程窗口操作与 Shell 状态变化之间的时序竞争:程序持续假设任务栏窗口、窗口层级或状态始终有效,而 explorer 或定制组件此时正在重建相关窗口,两者形成重入或生命周期错配。
它的表现比较特别:异常终止的是任务栏宿主,发起操作的一方通常不受影响。
🧷 StartAllBack 在这条链里的角色
开头已经交代:它改的是任务栏实现本身,系统与它的状态在一条链上。在一条具体故障里,它可能是下面三种角色之一,需要靠证据区分:
- 直接故障模块 — 异常发生在它自己的加载模块里,故障模块名直接指向它的 DLL
- 冲突的一方 — 它和某个 Shell 扩展或注入模块在同一进程内互相影响,单看任一方都不足以解释崩溃
- 同步受害者 / 重建参与者 — explorer 被杀,它随之重建;重建时它正在处理状态,就可能出现“重建失败 → explorer 再崩”的循环
这类工具依赖系统内部的未公开结构,累积更新可能改变这些结构;“升级系统后 explorer 反复崩溃、换到匹配版本才恢复”的情况出现过。
排查先做一次归因分离:把 StartAllBack 临时禁用,观察任务栏是否仍出现重启。禁用后不再出现,触发路径在它与其它 Shell 组件的共同作用点上;禁用后仍然出现,它可以从直接触发源里排除。这一步只是诊断动作,不是处置:StartAllBack 要保留,临时禁用的作用是把故障链的方向看清——方向确认之后,要动的是那个 32 位常驻程序。
要做成对照,两轮用同一个 32 位程序、同一套操作:禁用 StartAllBack 跑一轮,启用之后再跑一轮。原生那一轮不崩、装了那一轮崩,方向就从「这个 32 位程序本身有什么毛病」移到「32 位程序的行为 × StartAllBack 的任务栏实现 × 当前系统构建」这个组合上——兼容性问题落在这段组合里,不在其中任何单独一项上。
 用证据把范围收紧
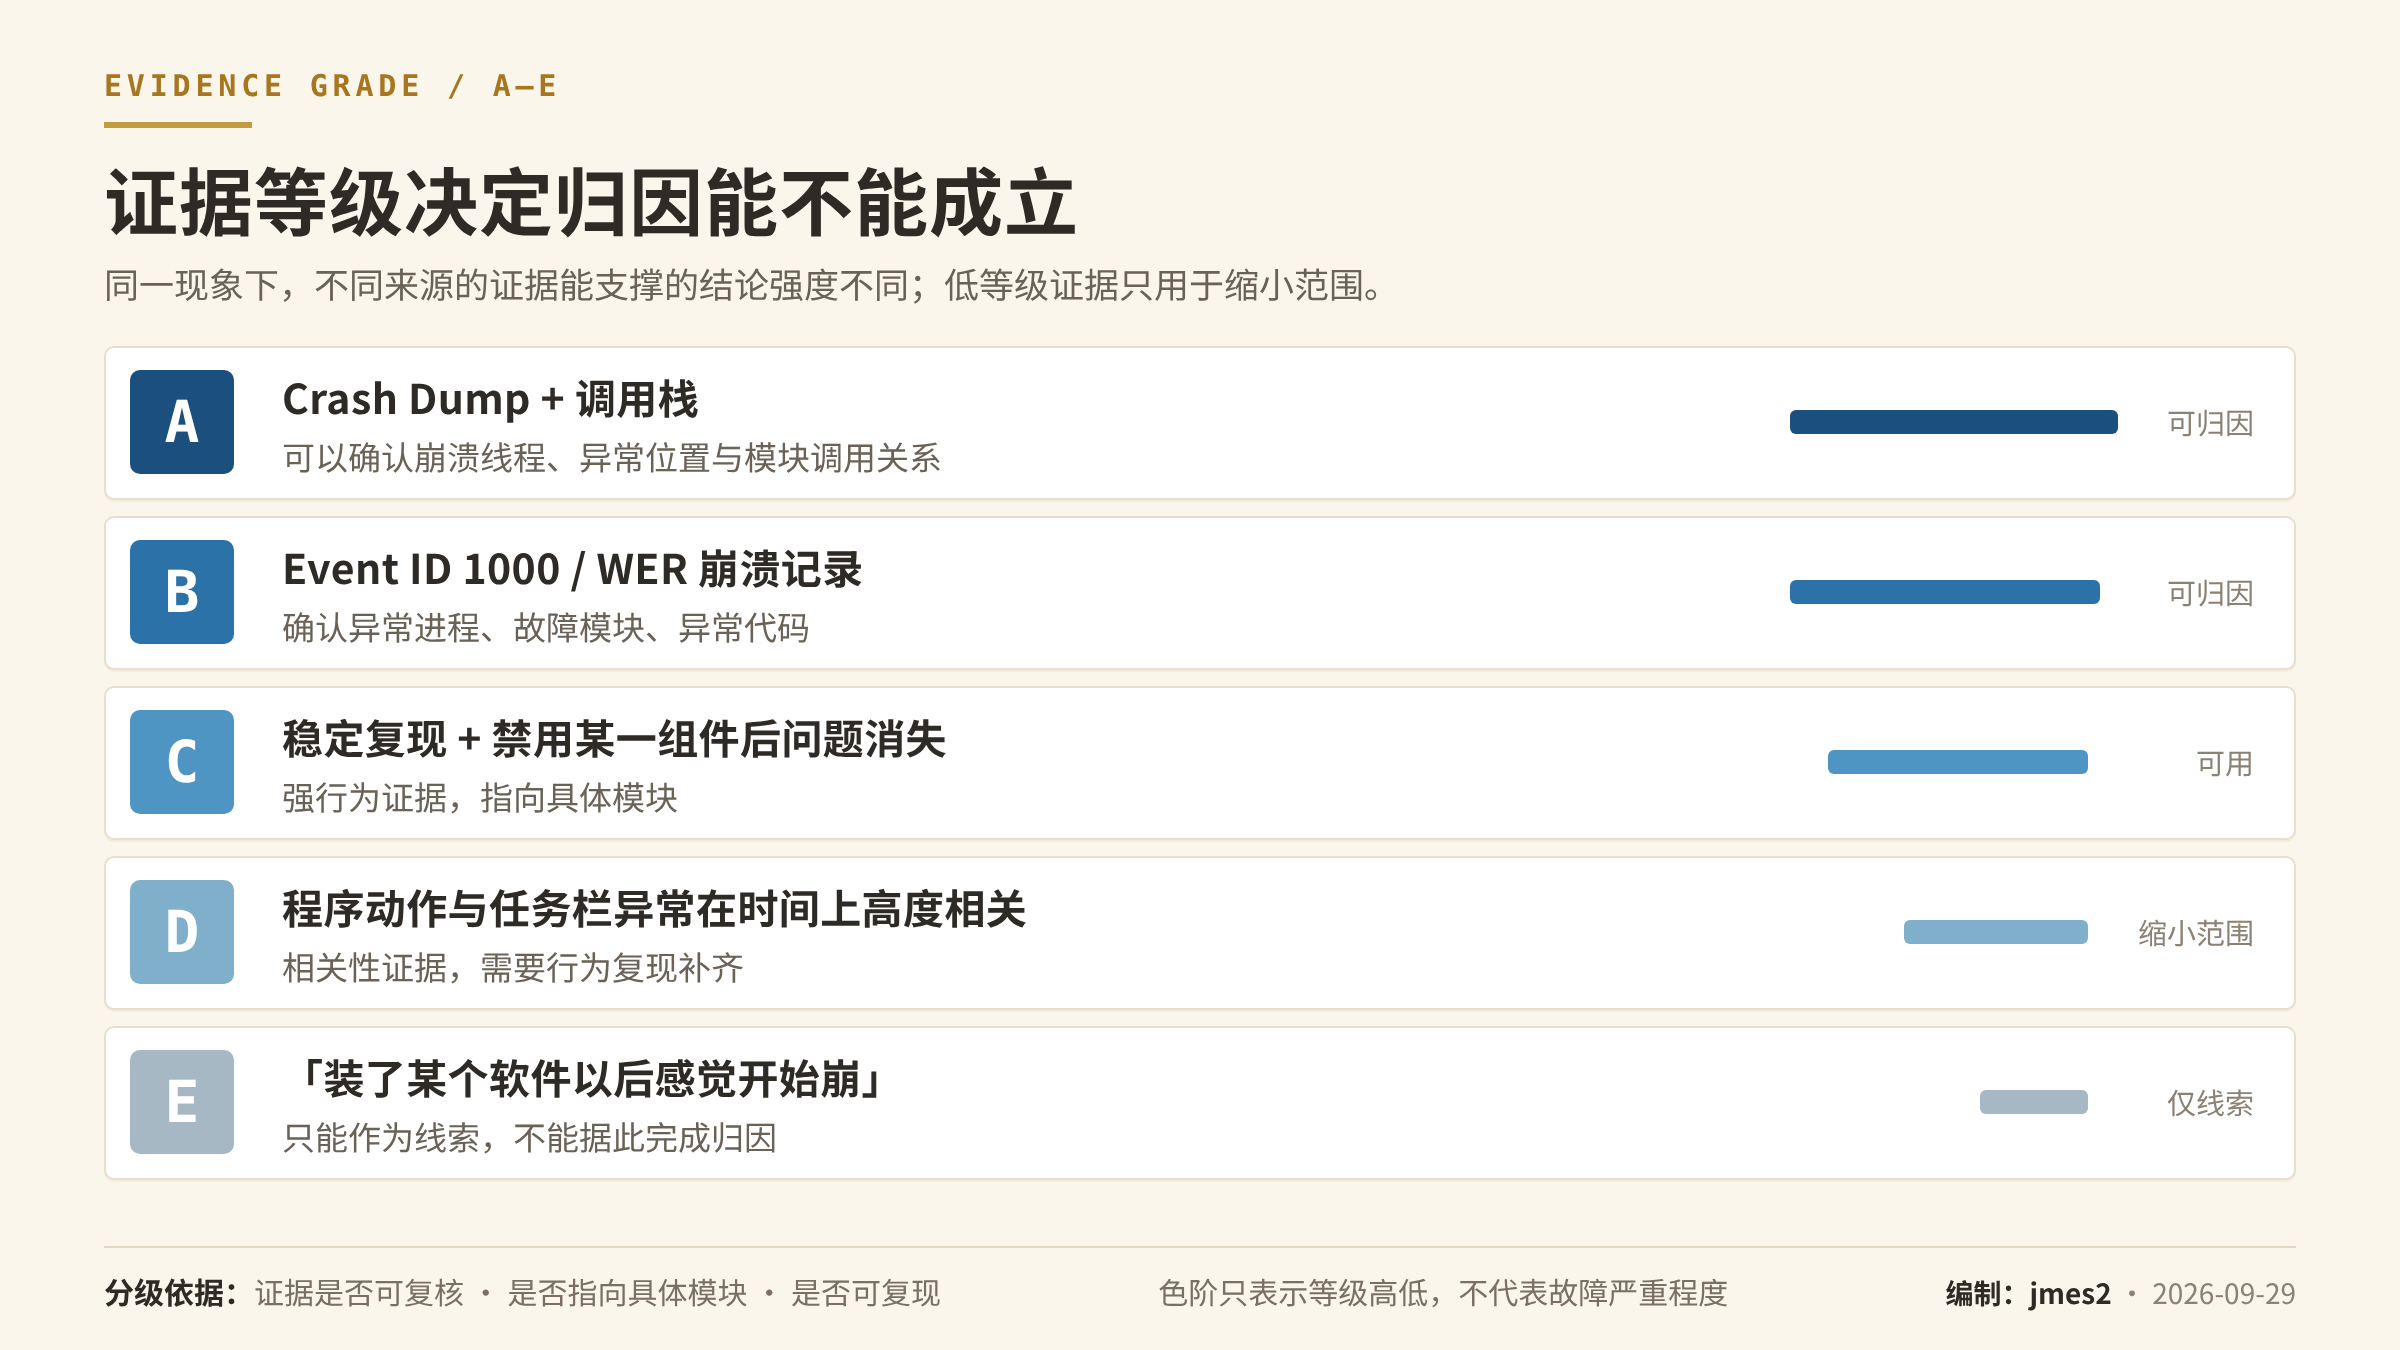
优先用高等级证据完成归因,低等级证据只用于缩小调查范围。
第 1 步 · 事件查看器取故障模块名(约 2 分钟)
Win + R 输入 eventvwr.msc,进入 Windows 日志 → 应用程序,找来源为 Application Error、事件 ID 1000 的条目。正文里会写明(示例):
出错应用程序名称: explorer.exe 出错模块名称: [具体某个 DLL] 模块路径: C:\...\[某个软件的安装目录] 异常代码: 0xc0000005(示例)故障模块是最重要的第一条线索,但不一定等于真正的根因模块。它直接指向某个第三方 DLL、并且故障可以稳定复现时,归因价值较高;只显示 ntdll.dll、KERNELBASE.dll、ucrtbase.dll 这类系统组件时,异常只是最终爆发在通用运行库上,真正破坏内存或状态的第三方模块可能更早已经执行完成,这种情况要结合 Dump、调用栈、模块加载情况或行为复现继续判断。路径 1 和路径 4 常常属于后一种——日志里甚至没有第三方模块名。
异常代码常见的三种:
- 0xc0000005 — 访问冲突,读写已释放内存、空指针解引用、缓冲区越界
- 0xc000001d — 非法指令,通常是 DLL 与 CPU 指令集或系统版本不匹配
- 0x80000003 — 断点异常,调试残留或代码里显式的调试中断
第 2 步 · 退出常驻程序 + 二分排除扩展(约 10 分钟)
先做路径 1 的验证:把可疑的 32 位程序从托盘退出,或者关掉它的开机自启,重启 explorer,观察是否还崩。这一步能直接确认“就是这个程序”,成本最低。
再用 ShellExView 以管理员身份运行,隐藏微软自带的全部扩展,剩下的就是第三方扩展。然后对半禁用、重启 explorer:问题消失,元凶在被禁的那一半里;问题照旧,在仍启用的那一半里,折半收敛。40 个扩展最多 6 轮就能定位到单个扩展(属于 C 级证据)。
第 3 步 · 行为证据(路径 4 专用)
前两步都干净时重点怀疑路径 4。记录程序动作与任务栏重启的时间对应关系。因为操作方不崩,事件日志里不会留下它的名字,这类证据只到 D 级。把该程序退出后重启 explorer,观察是否还发生,才可能把相关性提升为可确定的归因。
 ️ 处置手段与各自的边界
- 换成 64 位版本 — 首选手段,直接掐掉触发源。代价只是重新下载安装一次,配置和账号都能迁过来
- 退出问题程序、取消其开机自启 — 换版本之前的临时处置,稳定性立刻恢复,代价是失去该程序的功能
- 禁用问题 Shell 扩展 — 路径 2 已定位到具体 DLL 时使用。损失一个右键项或图标覆盖,代价较小,也容易恢复
- 退出引发操作的程序 — 路径 4 的唯一有效手段,它的行为方式无法通过配置修正
- 升级 StartAllBack 到匹配系统版本的版本 — 只解决版本错配,解决不了第三方扩展或托盘程序的缺陷
- 临时禁用 StartAllBack 做归因分离 — 定位阶段的第一步,这是诊断手段而不是修复手段,定制外观会丢
- 卸载 StartAllBack — 定制功能一并放弃,冲突的 32 位程序仍然留在系统里,故障前提没有解除
- 重装系统 — 在没有模块名、没有排除结果的情况下重装,等于放弃归因,问题会随软件一起装回来
🧪 一次实测:换掉两个 32 位常驻程序之后
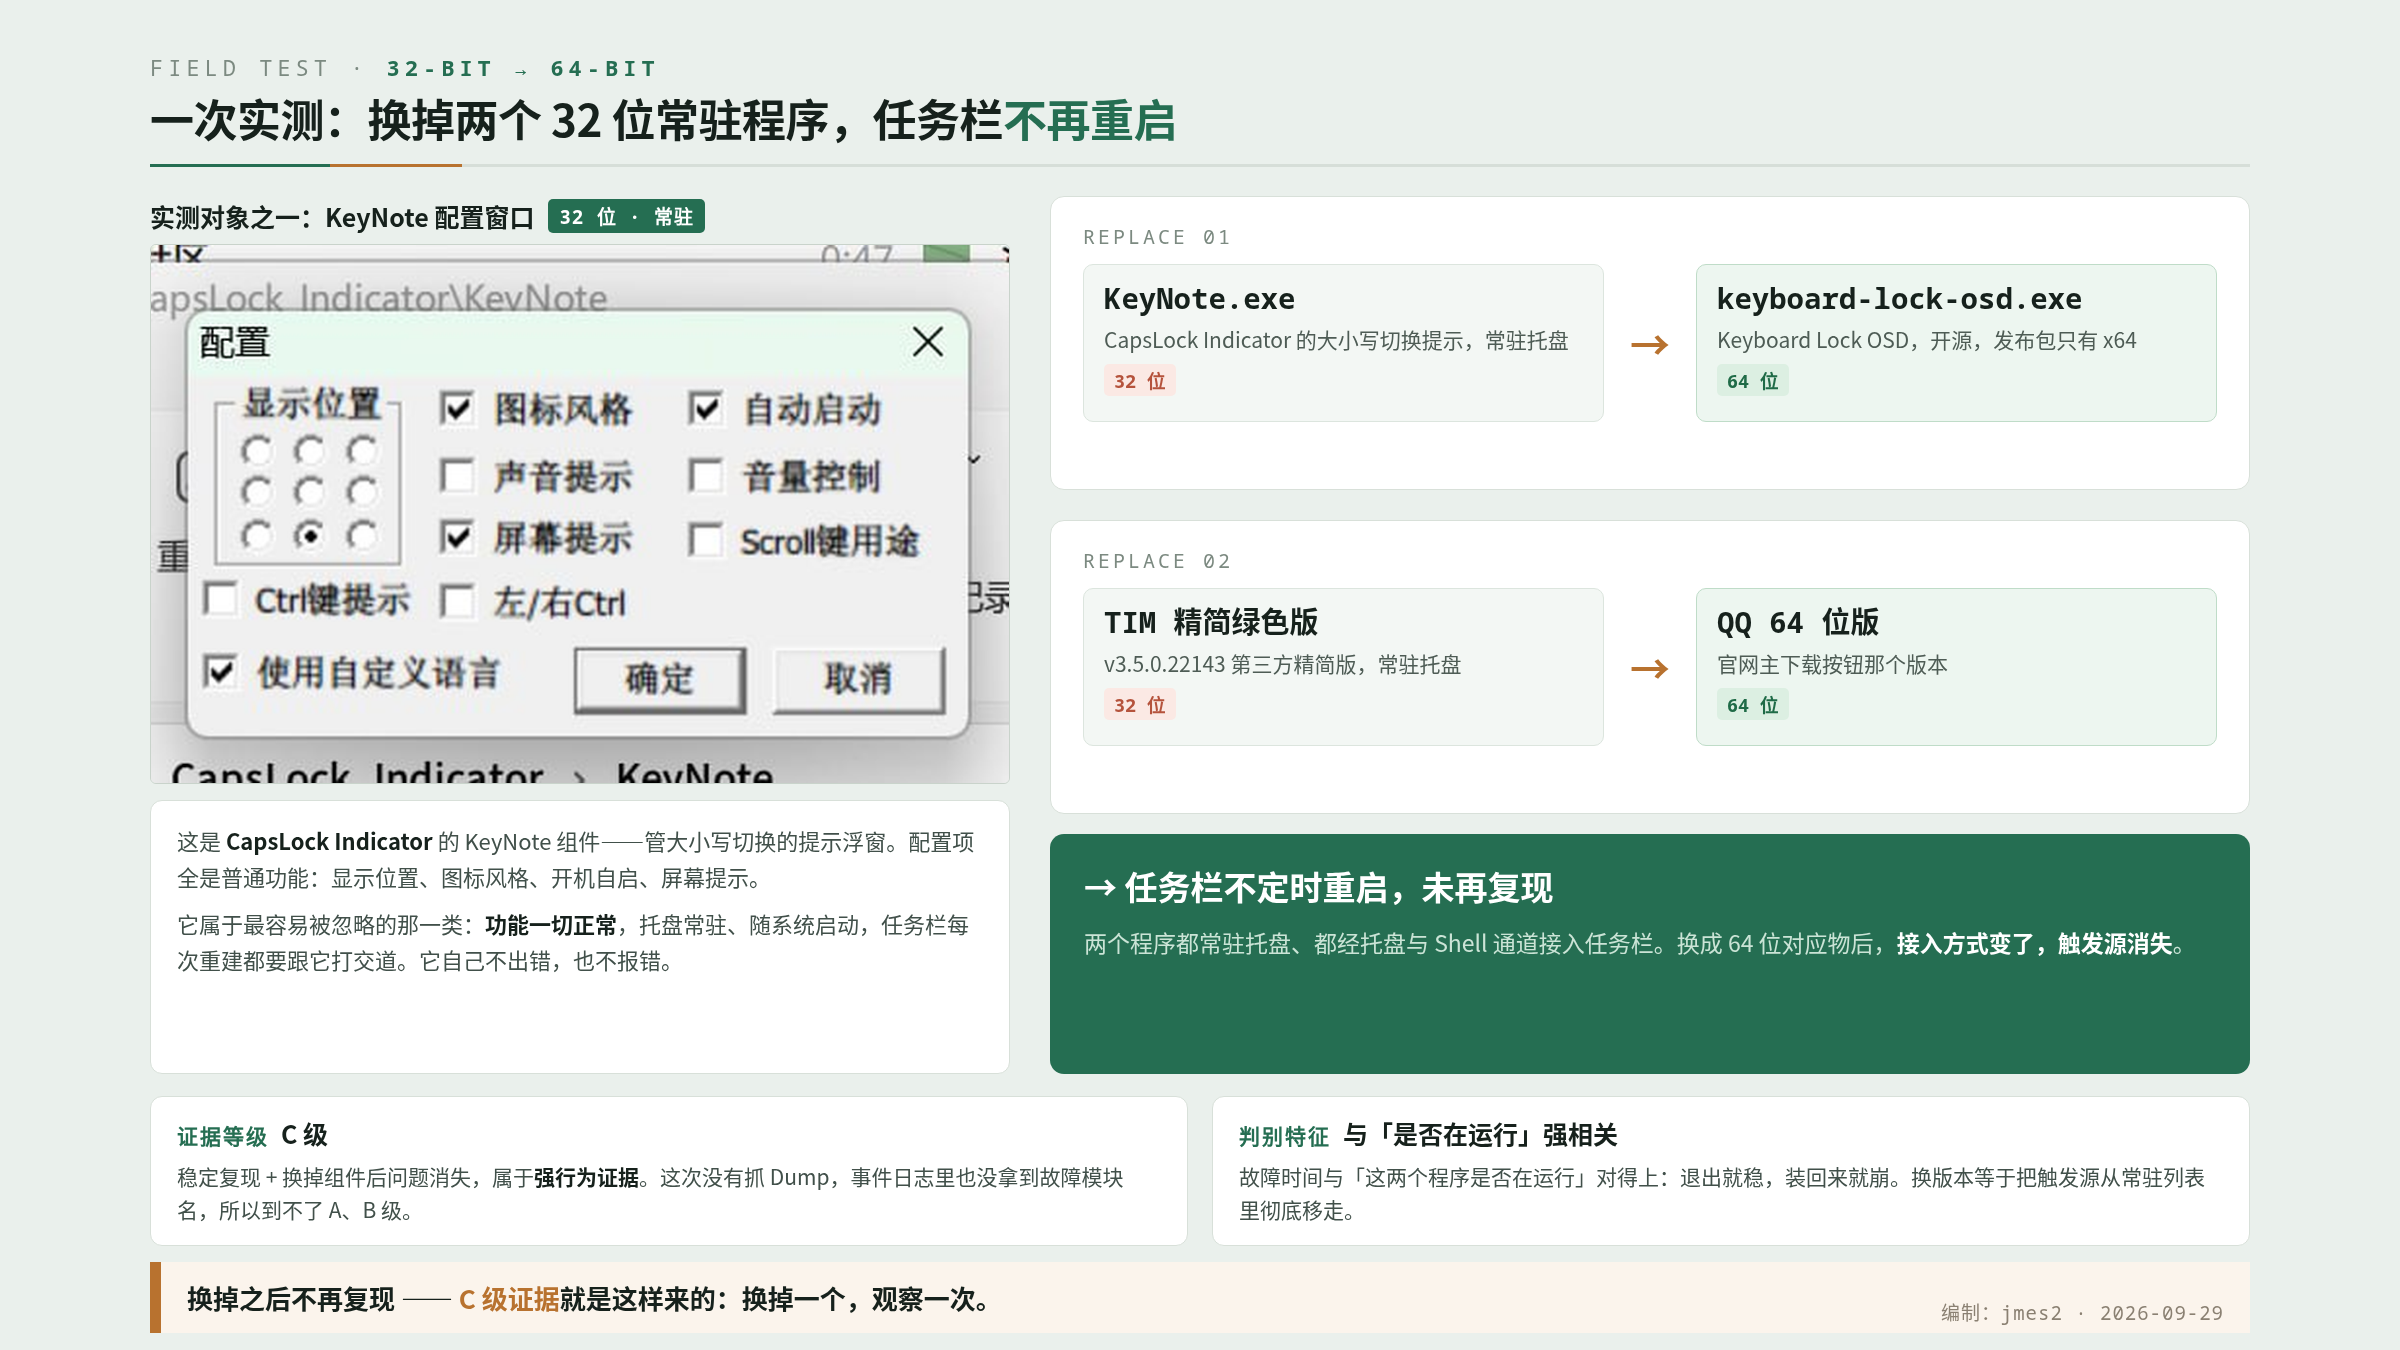
测试机器上就是这种配置:StartAllBack 已装好(最新版本),随后运行的两个 32 位常驻程序把功能挂在任务栏 / 托盘上,任务栏开始不定时重启;把这两个程序换成 64 位版本后,问题未再复现。
这次涉及两个常驻程序:
- KeyNote.exe — CapsLock Indicator 的组件,管大小写切换的提示浮窗,常驻托盘、随系统启动
- TIM 精简绿色版 v3.5.0.22143 — 第三方精简版,同样常驻托盘
两个程序功能都正常,任务管理器「平台」列显示它们都是 32 位。
替换动作只有两步:
- KeyNote.exe → keyboard-lock-osd.exe,也就是 本站此前介绍过的 Keyboard Lock OSD——MIT 协议、常驻托盘,官方发布包只有 x64。功能对得上:都是锁定键状态的屏幕提示。
- TIM 精简绿色版 → QQ 64 位版(官网主下载按钮那个)
这次结果属于 C 级证据:稳定复现 + 换掉组件后问题消失。它比「时间上相关」的 D 级硬,但没到 A、B 级——这次没有抓 Crash Dump,事件日志里也没拿到故障模块名。
 结论与最终建议
让 StartAllBack 正常使用,靠的是换掉和它冲突的 32 位常驻程序,不是卸掉它自己。除非程序不可替代,否则所有程序都使用 64 位版本。确实只有 32 位版本的,至少别让它常驻托盘或最小化到任务栏。QQ 用官网主下载的 64 位版。
执行顺序:任务管理器「平台」列找出常驻 32 位程序 → 换 64 位版本 → 换不掉的退出常驻 → 仍异常再用事件记录与 Dump 收尾。
 请使用微信扫一扫